边界的第一道
硬防线
基于 L2-7 层访问应用控制,集成防火墙、IPS 入侵防御、DDoS/DOS 防护、AV 病毒防护、Web 应用防护、URL 过滤与流控带宽管理。识别 1000+ 种应用、12000+ 条漏洞特征,从百兆分校出口到万兆骨干,8 款型号一个产品族全覆盖。
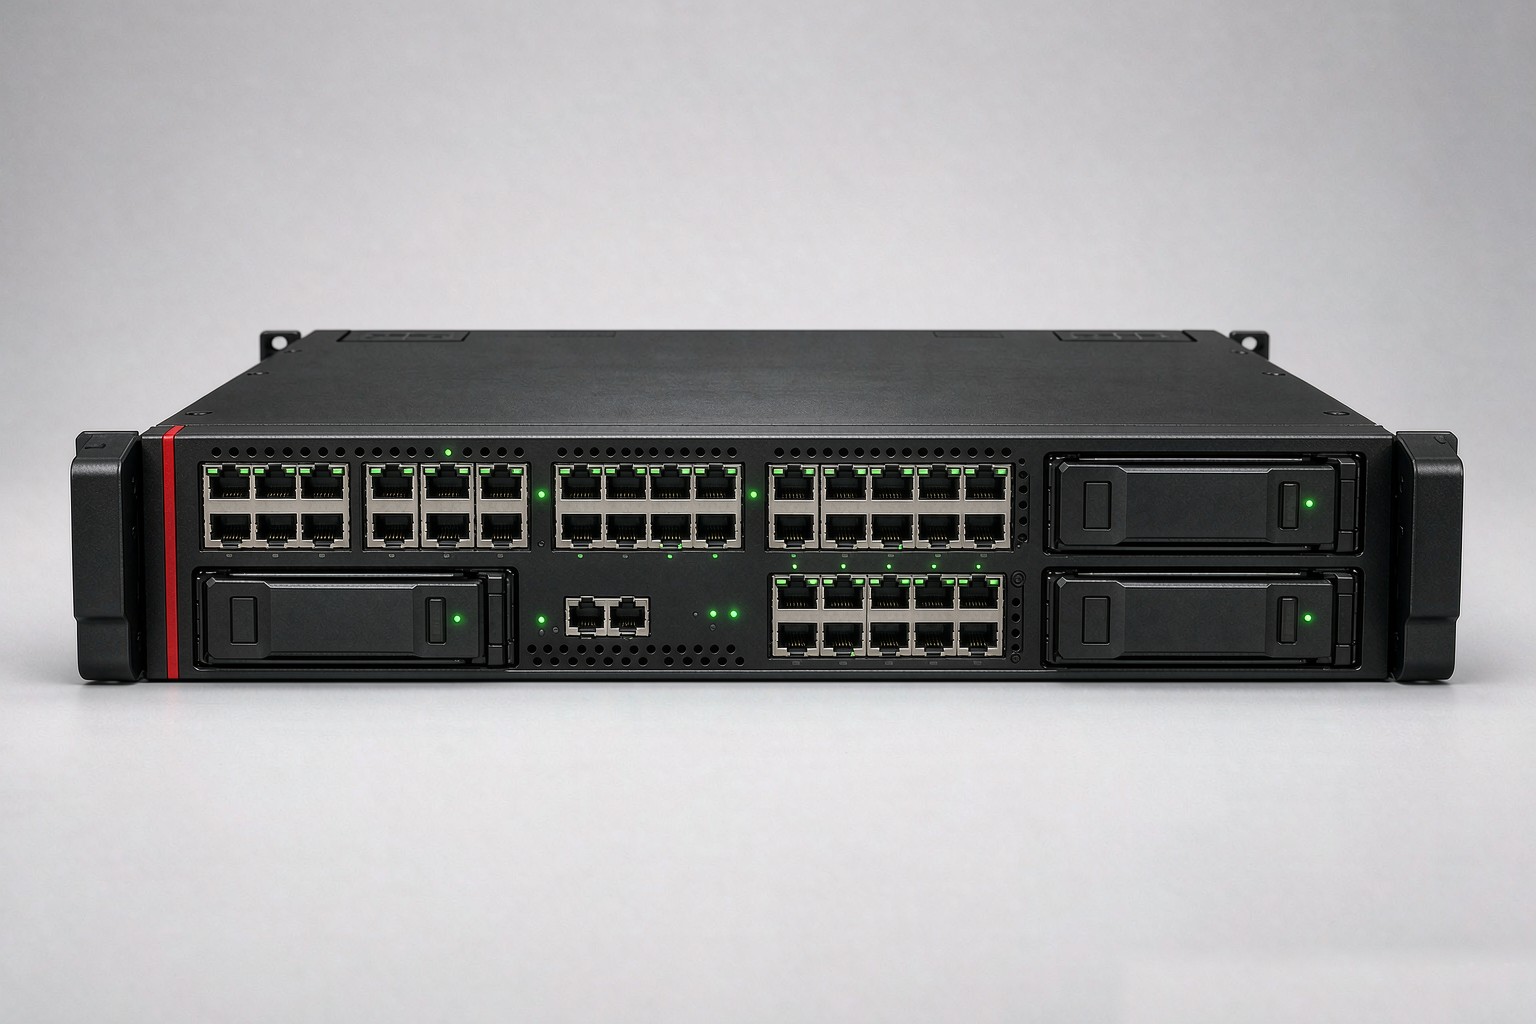
基于 L2-7 层访问应用控制,集成防火墙、IPS 入侵防御、DDoS/DOS 防护、AV 病毒防护、Web 应用防护、URL 过滤与流控带宽管理。识别 1000+ 种应用、12000+ 条漏洞特征,从百兆分校出口到万兆骨干,8 款型号一个产品族全覆盖。
校园网一次被挖矿,可能来自某个学生的 U 盘;一次数据外泄,可能藏在一次正常的网页访问里。ANYSEC-F 系列把 L2 到 L7 的每一层都拆开看:谁在访问、访问什么应用、内容里有没有威胁、占了多大带宽——判断依据从「端口」升级为「行为」。
基于 L2-7 层的访问应用控制,五元组 + 应用 + 用户多维策略,黑白名单与时间策略灵活组合。
12000+ 条漏洞特征库,覆盖溢出、注入、提权、木马回连等攻击链环节,虚拟补丁为老旧系统兜底。
SYN Flood、UDP Flood、CC 等常见流量型与应用型攻击识别清洗,保障业务连续性。
木马、病毒、恶意插件、恶意链接检测,阻断下载与回连双向通道。
针对 Web 漏洞攻击、恶意扫描与探测的专项防护,与独立 WAF 产品能力同源。
应用级带宽管理、P2P 与流媒体限速,多出口智能选路与链路负载均衡。
从百人规模的分校出口,到万兆骨干与数据中心核心,按吞吐与并发选型。
| 系列 | 典型型号 | 性能定位 | 典型场景 |
|---|---|---|---|
| 入门 1U 系列 | ANYSEC-F5100 / F6100 / F6600 | 出口 100~300Mbps,七层 300~800Mbps,三层 2~6Gbps | 中小学出口、分校边界、科室独立出口 |
| 中端 1U 系列 | ANYSEC-F8100 | 出口 400Mbps,七层 1Gbps,三层 8Gbps | 区县教育局汇聚、医院分院、园区核心 |
| 高性能 2U 系列 | ANYSEC-F8600 / F9100 | 出口 500~600Mbps,七层 2~3Gbps,三层 10~15Gbps | 高校出口、区县汇聚、双机热备核心业务 |
| 万兆 2U 系列 | ANYSEC-F9600 / F9800 | 出口 1~2Gbps,七层 4~5Gbps,三层 20~30Gbps | 数据中心、骨干网、大型云出口 |
防火墙搭载自主研发的 SECROS 嵌入式操作系统,内核级设计带来更小的攻击面与更稳定的长跑表现;从内核到整机可自主维护、自主升级,长期运行不掉链子。
不改变现有网络结构,串接、旁路、双机都能落。
| 部署模式 | 说明 | 适用场景 |
|---|---|---|
| 路由模式 | 作为网关串接在出口,承担 NAT、路由与安全策略 | 校园总出口、分校独立出口 |
| 透明(桥)模式 | 不改变原有 IP 规划,串接即可防护 | 已建成网络的安全加固、等保整改 |
| 双机热备 | 主备 / 主主部署,故障秒级切换 | 对连续性要求高的核心业务 |
| 旁路部署 | 镜像流量做检测与审计,不阻断业务 | 先观察后处置的平滑上线 |
下面每一行回答三件事:这是什么功能、它解决什么问题、你能从中得到什么。看完还有疑问,右下角问小威,或直接拨打 400-6288-838。
过去只按端口放行,看不出流量里夹带了什么应用
能看清「谁、在用什么应用、访问什么」,策略可以细到人和应用
漏洞被打穿了才发现,补救总是慢一步
12000+ 漏洞特征提前拦截,老旧系统打不了补丁也能用虚拟补丁兜底
一次流量攻击就让整个出口瘫痪
SYN Flood、UDP Flood、CC 等攻击自动识别清洗,业务不中断
U 盘、下载、网页把病毒带进内网
木马、病毒、恶意链接自动检出,下载和回连双向阻断
几条宽带有的闲置有的挤爆
应用级限速 + 多出口智能选路,带宽用在刀刃上
安全设备自己成了单点故障
主备秒级切换;也支持旁路先观察、后处置
点击任意型号查看详细介绍与完整规格参数
 ANYSEC-F5100
 ANYSEC-F6100
 ANYSEC-F6600
 ANYSEC-F8100
 ANYSEC-F8600
 ANYSEC-F9100
 ANYSEC-F9600
 ANYSEC-F9800